Ce que la DSI demandera avant d'accepter un capteur
Installer un capteur sur une machine ouvre un dossier de sécurité avant d'ouvrir un chantier. Voici les questions qui y figurent, et ce qu'une liaison cellulaire séparée y répond.
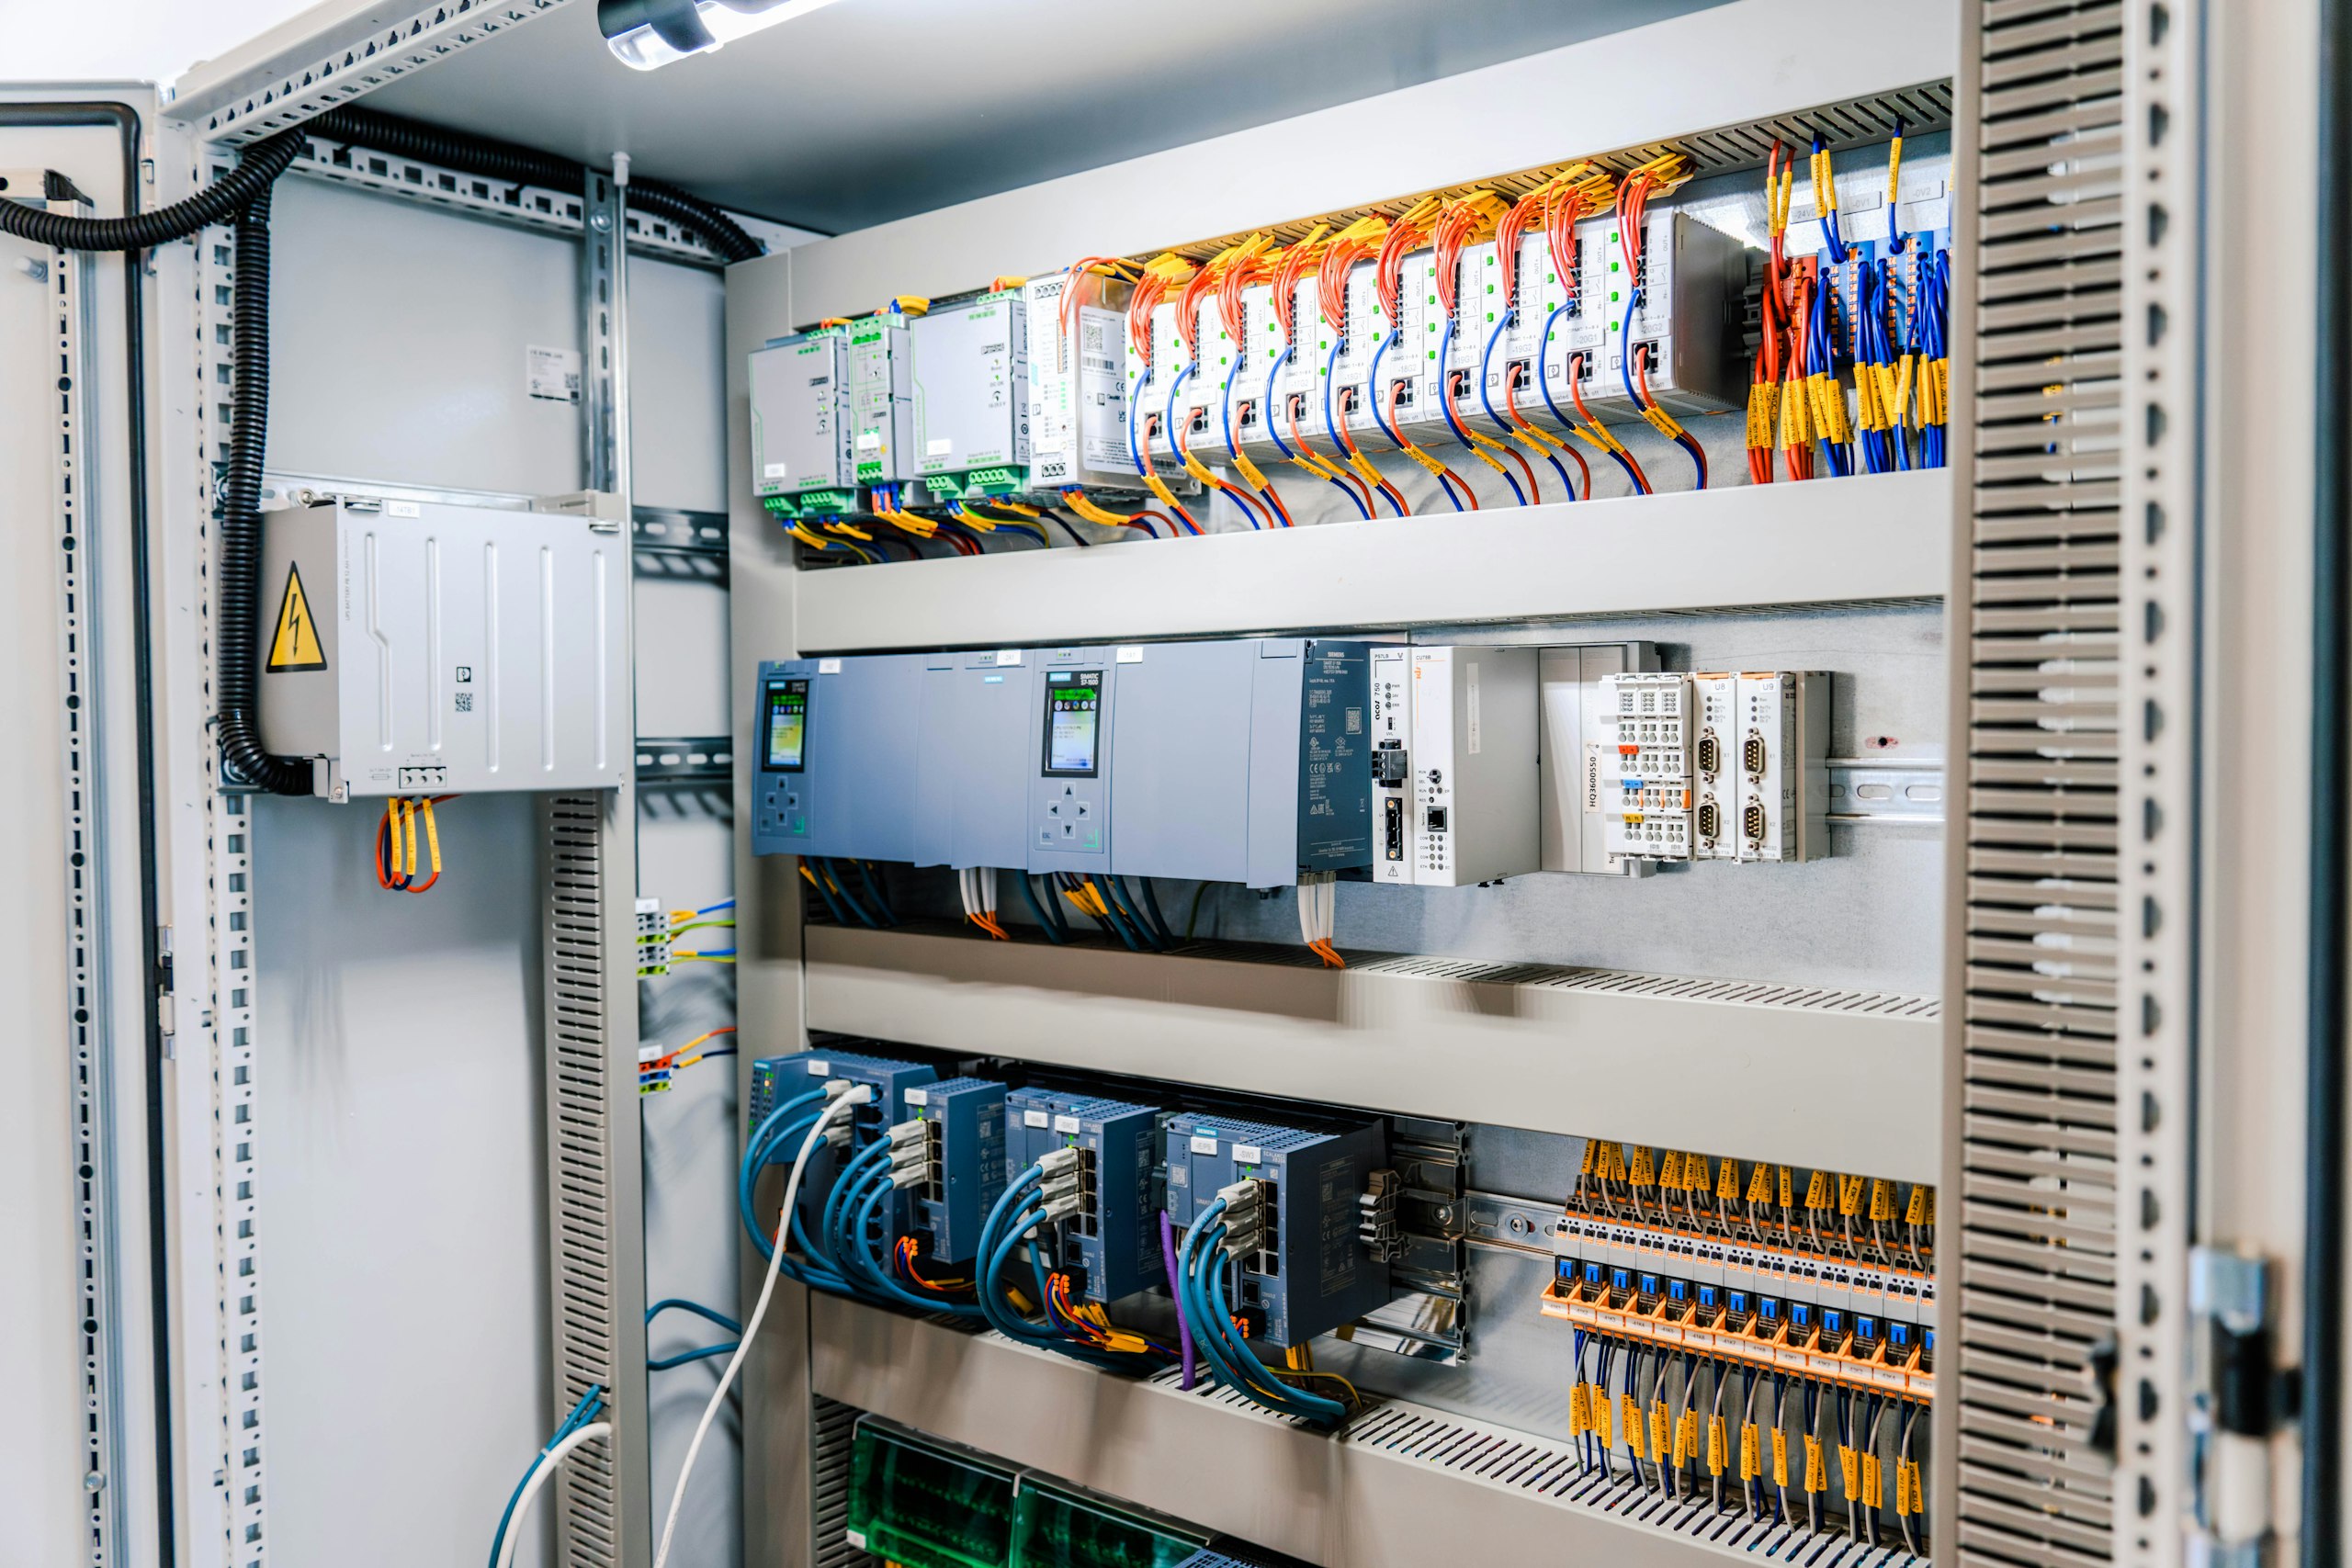
Photo : Raymond Sime / Unsplash, Licence Unsplash
Le raccordement d'un dispositif de mesure ne se décide plus à l'atelier. Il passe par une revue, courte ou longue selon la maison, dont l'issue conditionne le calendrier du projet. Autant connaître les questions à l'avance.
Les quatre questions du dossier
- À quel réseau le dispositif se raccorde-t-il, et quelles règles faut-il ouvrir pour lui ?
- Qui pousse les mises à jour, par quel canal, et que se passe-t-il le jour où une faille est publiée ?
- Qu'est-ce qui est chiffré, en transit comme au repos, et comment l'équipement s'authentifie-t-il ?
- Que voit le dispositif du reste de l'installation, et peut-il écrire quelque part ?
Pourquoi ces questions sont légitimes
La convergence des réseaux d'exploitation et des réseaux informatiques a exposé les systèmes industriels à des vecteurs d'attaque qui leur étaient étrangers : rançongiciels, logiciels malveillants, dénis de service distribués. Stuxnet a montré qu'un système de contrôle industriel pouvait être visé pour lui-même.
Le risque le plus discret n'est pourtant pas l'arrêt de production. C'est la mesure faussée : un relevé manipulé continue d'alimenter les analyses et les décisions sans rien déclencher, et l'on pilote alors sur des chiffres justes en apparence. Les plateformes qui concentrent les données de production sont visées pour la même raison : ce qu'elles contiennent vaut plus que l'accès lui-même.
La réponse d'un réseau parallèle
L'architecture retenue par Sycon supprime la première question plutôt que d'y répondre. La Sybox monte sa propre liaison cellulaire LTE-M et n'emprunte jamais le réseau informatique du site : pas de règle de pare-feu à négocier, pas de segment à créer, pas d'identifiant sans fil à confier. La séparation est matérielle autant que logique, ce qui permet d'instrumenter un équipement critique sans exposer le réseau industriel existant.
Les échanges s'appuient sur MQTT au-dessus de TLS : le flux est chiffré et l'équipement s'authentifie. Cette liaison propre permet enfin de porter à distance les mises à jour logicielles et firmware, donc de corriger une vulnérabilité sans envoyer quelqu'un sur site et sans manipulation locale.
Ce que cela ne fait pas
Un boîtier isolé ne sécurise pas une usine. La segmentation entre exploitation et informatique, l'authentification multifacteur, le moindre privilège, la surveillance des événements, un plan de réponse aux incidents et la formation des équipes restent le travail du site. Les cadres existent pour l'organiser : la série ISA/IEC 62443 pour les systèmes d'automatisation, la directive NIS 2 pour les entités essentielles et leurs fournisseurs, le RGPD pour les données personnelles, et les publications du NIST, de l'ENISA et de l'ANSSI pour la mise en œuvre.
La question à poser à un fournisseur n'est donc pas s'il est sécurisé, mais ce qu'il ajoute à votre surface d'exposition. Idéalement, rien.